2027年等保备案期限与合规流程详解
本文聚焦信息系统安全等级保护(简称“等保”)备案的核心合规要求,重点厘清不同等级系统的保护期限、到期后的复测流程以及企业常遇到的合规误区。通过梳理从定级备案到测评整改的全链路要点,帮助企业在2027年的监管环境下,明确合规责任边界,避免因期限理解偏差导致的业务中断或行政处罚。
等保制度依据《信息安全技术 网络安全等级保护基本要求》等国家标准,将信息系统划分为五个安全等级。保护期限并非固定不变,而是与安全等级、系统实际运行状态及最新监管要求紧密相关。企业需首先确认自身系统的定级结果,以界定合规周期。
|
|
|
|
|
|
|---|---|---|---|---|
| 一级 |
|
|
|
|
| 二级 |
|
|
|
|
| 三级 |
|
|
|
每年至少一次 |
| 四级 |
|
|
|
|
| 五级 |
|
|
|
|
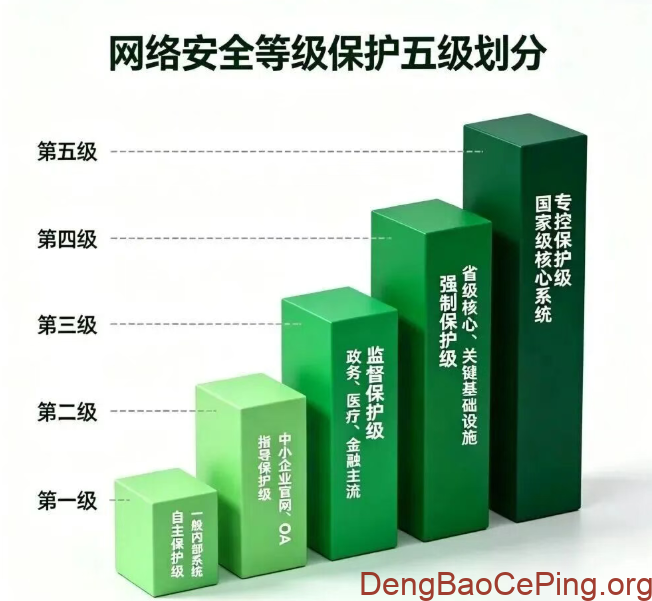
在2026年的合规实践中,等保工作已形成“定级、备案、建设整改、等级测评、监督检查”五步闭环。企业应严格按照流程推进,确保每个环节留痕可查。
第一步:准备阶段材料清单
-
填写《信息系统安全等级保护定级报告》 -
准备《网络安全等级保护备案表》 -
提供系统拓扑图、数据流向图 -
整理现有安全管理制度及应急预案
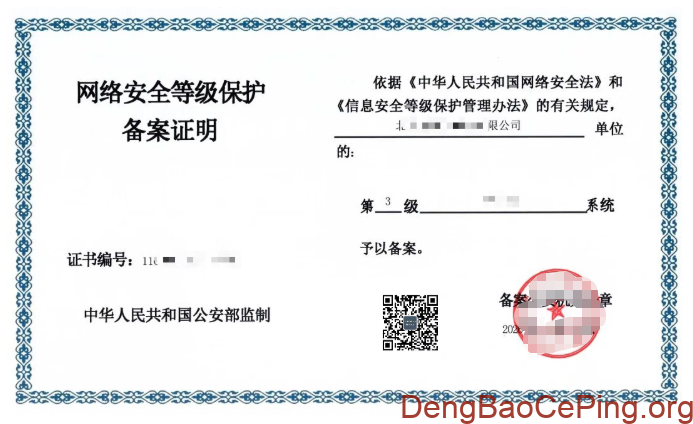
第二步:执行流程关键节点
- 自主定级
企业根据系统重要性初步确定安全保护等级。 - 专家评审
二级及以上系统需组织专家对定级结果进行评审。 - 公安备案
携带评审通过的材料向当地网安部门提交备案申请。 - 差距分析
依据对应等级标准,开展自查或委托第三方进行差距评估。 - 建设整改
针对技术和管理短板进行加固,如部署防火墙、日志审计等。 - 等级测评
委托具备资质的测评机构进行现场测评,出具测评报告。 - 持续运营
在保护期限内,保持系统安全状态,定期复测。
许多企业在等保实施中容易陷入“重测评、轻整改”或“期限理解偏差”的误区,导致合规成本虚高或面临整改风险。
- 误区一:混淆“备案”与“测评”
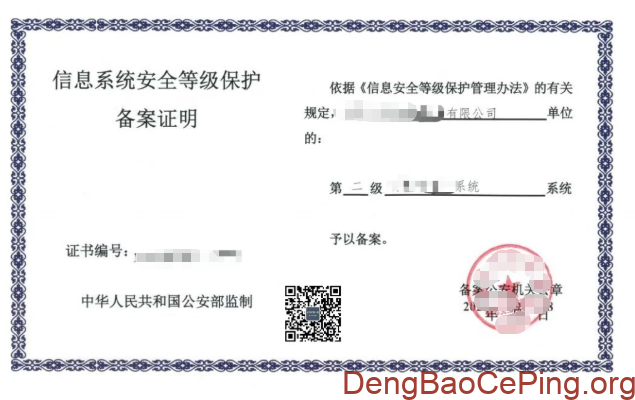
备案是向公安机关登记,测评是第三方机构的技术验证。备案成功不代表通过测评,企业需在备案后规定时间内完成测评并上传报告。
- 误区二:忽视“变更测评”要求
当系统发生架构重大调整、业务逻辑变更或安全设备大规模替换时,必须在变更完成后重新测评,不能等到原保护期限到期才处理。
- 误区三:低估涉密与非涉密界限
对于涉及国家秘密的信息系统,其保护期限和管理要求远高于普通商业系统。严禁将涉密系统按普通等保流程处理,需遵循保密行政管理部门的专门规定。
- 误区四:管理制度“纸上谈兵”
测评中,管理项占比高达30%-40%。仅购买安全设备而无落地执行的制度、无人员培训记录、无应急演练报告,均会导致测评不通过。
本网站信息来源于网络,如有侵权,请联系删除。
本网站不保证信息真实性、有效性,仅供参考。请以最新法律法规和相关标准要求为准。